Nowe ustalenia policji o atakach w Polsce
Według informacji opublikowanych przez RMF FM 6 listopada policja odnotowała co najmniej dziesięć incydentów dotyczących sklepowych urządzeń chłodniczych. Centralne Biuro Zwalczania Cyberprzestępczości powołało specjalny zespół zbierający sygnały i materiał dowodowy z jednostek lokalnych. Polska policja współpracuje z partnerami zagranicznymi, ponieważ podobne przypadki występują także w innych państwach Europy. Służby nie podały listy sklepów ani dokładnej skali szkód w naszym kraju. Wcześniej Polskie Radio RDC informowało o zgłoszeniach dotyczących pięciu miejscowości. Liczby te opisują różne momenty i zakresy zbierania informacji, nie należy więc ich traktować jako sprzecznych bilansów. Nowa liczba „co najmniej dziesięć” nie oznacza automatycznie dziesięciu zniszczonych partii żywności: zakres szkód pozostaje nieujawniony.
Jak przestępcy mogą uszkadzać żywność bez wejścia do sklepu
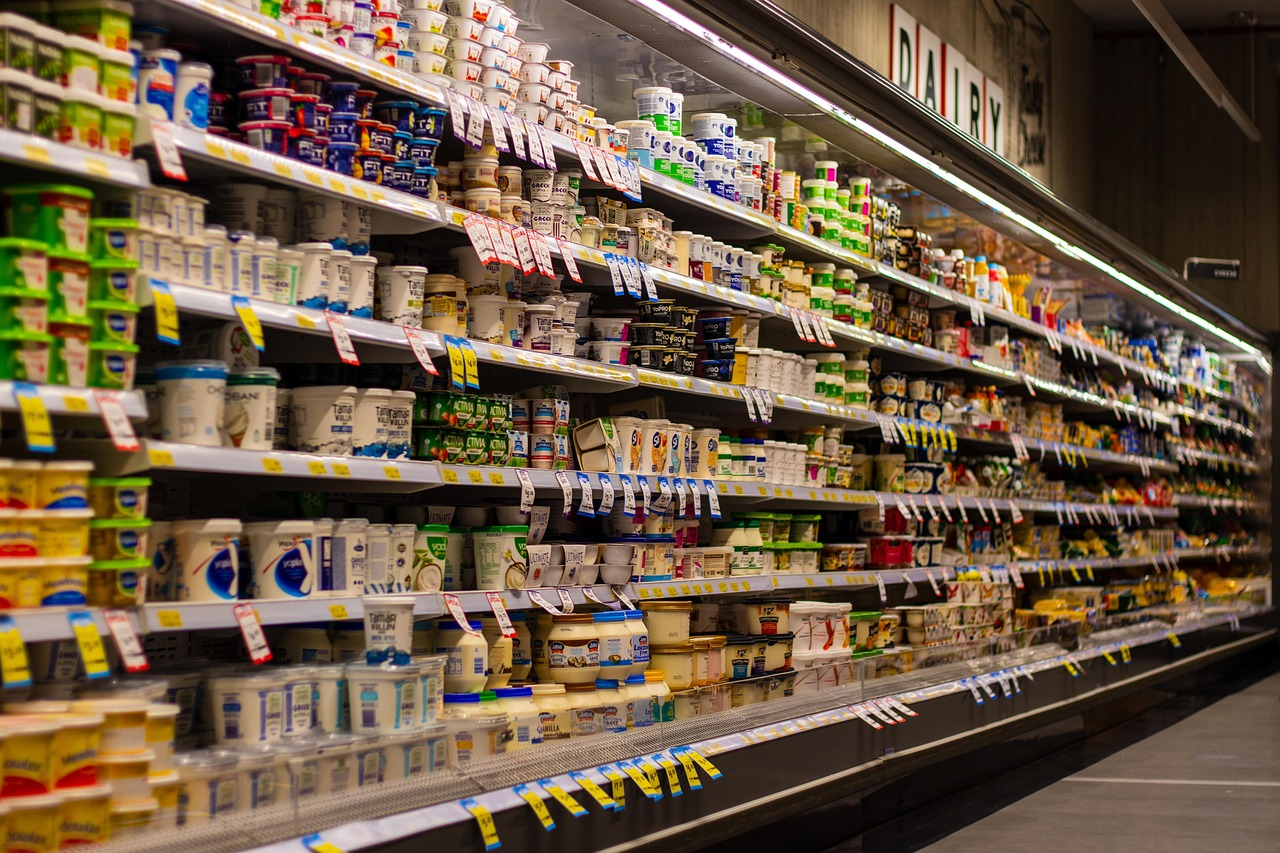
W komunikacie z 3 listopada Główny Inspektorat Sanitarny opisał mechanizm polegający na zdalnym przejęciu sterowania urządzeniami utrzymującymi łańcuch chłodniczy. Napastnicy mogą zmieniać konfigurację kontrolerów, przełączać urządzenia w tryb odszraniania lub podnosić temperaturę nawet do 40–50 stopni Celsjusza. W takim przypadku mięso, nabiał i mrożonki mogą utracić wymagane warunki przechowywania. Zagrożenie dotyczy systemów wykorzystywanych w handlu i dystrybucji, nie domowych lodówek. Z samego wzrostu temperatury nie wynika jeszcze, że doszło do konkretnego przestępstwa — przyczyny awarii muszą być zbadane. Jednak możliwość ingerencji w urządzenia podłączone do sieci sprawia, że tradycyjne bezpieczeństwo żywności zależy również od zabezpieczeń cyfrowych.
Europejska fala incydentów i granice potwierdzonych danych
GIS wskazał, że pierwsza fala ataków wystąpiła w połowie października we Francji, gdzie doprowadziła do zniszczenia żywności o wielomilionowej wartości. Kolejna fala rozpoczęła się 2 listopada i dotknęła sklepy oraz inne podmioty w licznych państwach europejskich, w tym w Polsce. Wśród zagrożonych przedsiębiorstw są nie tylko duże sieci handlowe, ale również mniejsze zakłady i dystrybutorzy mięsa. Przedstawiciele Komisji Europejskiej oceniali, że bezpieczeństwo żywnościowe kontynentu nie jest zagrożone, jednak incydenty pokazują podatność pojedynczych ogniw łańcucha dostaw. W doniesieniach prasowych pojawiły się deklaracje grup hakerskich przypisujących sobie odpowiedzialność. Bez niezależnego potwierdzenia nie należy uznawać takich oświadczeń za dowód sprawstwa ani przypisywać ataków konkretnemu państwu.
Co GIS zaleca właścicielom sklepów i chłodni
Inspektorat zaleca regularne, fizyczne sprawdzanie temperatury za pomocą niezależnych urządzeń pomiarowych oraz dokumentowanie wyników. Wskazania cyfrowego panelu należy porównywać z rzeczywistym pomiarem, a nie polegać wyłącznie na zdalnym systemie monitorowania. Niepokojące mogą być nagłe, niewyjaśnione zmiany ustawień, brak alarmu mimo wzrostu temperatury albo rozbieżności pomiędzy odczytami. Gdy pojawi się podejrzenie naruszenia warunków przechowywania, przedsiębiorca powinien zabezpieczyć dane, sprawdzić stan produktów i postępować zgodnie z obowiązującymi procedurami bezpieczeństwa żywności. Nie należy sprzedawać produktów tylko dlatego, że po ponownym schłodzeniu wyglądają prawidłowo. O przydatności do obrotu nie przesądza sam wygląd opakowania.
Dlaczego temat dotyczy również klientów
Dla konsumenta najważniejsza jest świadomość, że sprawność lodówki sklepowej nie sprowadza się do tego, czy urządzenie wydaje dźwięk i świeci się w nim światło. Żywność wymaga zachowania odpowiedniej temperatury w całym łańcuchu od producenta do sklepu. Incydenty cybernetyczne mogą skutkować stratami handlowców i koniecznością wycofania produktów, ale nie ma podstaw do twierdzenia, że wszystkie sklepy lub konkretne produkty w Polsce są niebezpieczne. GIS nie ogłosił powszechnego zagrożenia dla żywności w kraju. Aktualne informacje o ewentualnych wycofaniach należy sprawdzać w oficjalnych komunikatach właściwych organów, a nie na podstawie niepotwierdzonych list krążących w sieci.
Jak rozpoznać nieprawidłowości w pomiarach
Wskazówki GIS można sprowadzić do trzech praktycznych kontroli. Po pierwsze, należy sprawdzić temperaturę niezależnym termometrem, a nie wyłącznie odczytem na sterowniku. Po drugie, porównać wyniki z zapisami historycznymi i zwrócić uwagę na nagłe, niewyjaśnione skoki. Po trzecie, sprawdzić, czy system alarmowy reaguje na odchylenia i czy ustawienia nie zostały zmienione bez wiedzy obsługi. Samo wykrycie anomalii nie dowodzi cyberataku: może ona wynikać także z awarii technicznej. W każdym przypadku podstawą pozostaje bezpieczeństwo przechowywanej żywności oraz dokumentowanie wykonanych czynności.
Źródła informacji
- RMF FM
- Główny Inspektorat Sanitarny
- Polskie Radio RDC